

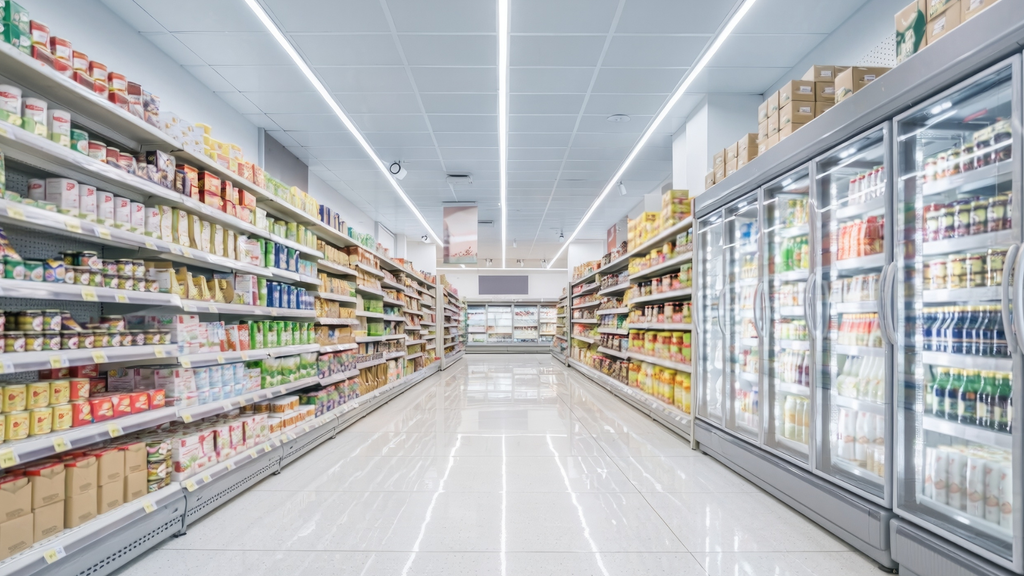

Dans la nuit du 11 au 12 octobre 2026, plusieurs centaines de supermarchés français ont été victimes d’une cyberattaque visant leurs systèmes de réfrigération. On estime qu’environ 300 magasins Intermarché et Netto ont été touchés, ainsi que plusieurs dizaines de magasins Coopérative U et Carrefour, une trentaine de Monoprix et plusieurs E.Leclerc. Le 13 octobre, le ministre de l’Economie, Roland Lescure, évoquait plus de 700 supermarchés français concernés. Ils étaient équipés pour beaucoup de solutions Danfoss, un groupe industriel danois spécialisé notamment dans la réfrigération et les solutions d’efficacité énergétique. D’autres systèmes, notamment ceux de la marque Dixell, ont également été visés.
Concrètement, les pirates ont modifié à distance les paramètres de régulation du froid, provoquant une hausse des températures et compromettant la conservation des produits. Les établissements concernés ont dû jeter les denrées dont la chaîne du froid avait été rompue. À l’échelle nationale, les pertes pourraient se chiffrer à plusieurs dizaines de millions d’euros.
Mais au-delà du préjudice financier, l’incident pose une question essentielle : comment ces équipements ont-ils pu devenir une porte d’entrée pour des pirates ?

Des équipements frigorifiques exposés sur Internet
Le 21 octobre, devant la commission des Affaires étrangères et de la Défense du Sénat, Vincent Strubel, directeur général de l’Agence nationale de la sécurité des systèmes d’information (Anssi), a évoqué des « défauts de sécurisation élémentaires », notamment l’exposition directe sur Internet d’équipements frigorifiques et de leur administration, ainsi que « l’utilisation de mots de passe faibles ».
Pour Maxime Flament, consultant en cybersécurité chez Meritis et spécialiste des tests d’intrusion, cette affaire rappelle l’importance de sécuriser les accès aux équipements connectés et de maintenir leurs logiciels à jour. « Début ou mi-octobre, des pirates ont réussi à accéder à ces objets entièrement à distance, parce qu’ils étaient exposés sur Internet. Cela signifie que n’importe qui pouvait essayer d’y accéder et d’exploiter des failles. »
Alors, comment réduire les risques de cyberattaque ? Voici trois points à avoir en tête.
1/ Mettre à jour les équipements
Pour réduire le risque, une mesure est prioritaire : « Le premier point consiste à maintenir ses équipements et ses logiciels à jour, indique Maxime Flament. D’après le fournisseur danois, en 2025, il a arrêté de prendre en charge les versions qui étaient déployées et qui ont ensuite été piratées. Il a indiqué à ses clients qu’il ne proposerait plus de mises à jour de sécurité sur ces versions et qu’ils étaient censés passer à la nouvelle version de son produit. »
Il rappelle que les vulnérabilités peuvent être documentées publiquement, notamment sous la forme de CVE (Common Vulnerabilities and Exposures), qui décrivent les failles identifiées dans des logiciels ou des systèmes. « N’importe quelle personne travaillant dans la sécurité informatique pouvait savoir qu’il existait des failles sur ces logiciels, qu’elles avaient été corrigées dans les nouvelles versions, mais pas dans les anciennes », précise-t-il à propos de l’attaque des frigos.
2/ Fermer les accès inutiles
Deuxième réflexe : vérifier si les équipements doivent réellement être accessibles à distance. « Si cette administration à distance est absolument nécessaire, il faut restreindre l’accès au maximum », conseille le consultant. Cela peut passer par un VPN ou une limitation des connexions au réseau interne du magasin. « Et s’il n’y a pas besoin d’administrer les réfrigérateurs à distance, on peut tout simplement les déconnecter d’Internet. »
Ces vérifications doivent concerner l’ensemble des équipements connectés du point de vente : réfrigération, chauffage, vidéosurveillance, alarmes ou contrôle d’accès. Les accès des prestataires doivent eux aussi être limités aux seuls équipements nécessaires et protégés par des identifiants robustes.
3/ Détecter rapidement une anomalie pour limiter les pertes
Même avec des équipements à jour et des accès sécurisés, aucune entreprise n’est à l’abri d’une intrusion. « En amont, il faut disposer de logiciels permettant de surveiller ce qui se passe dans le système informatique, de savoir qui fait quoi et de détecter les activités anormales », explique Maxime Flament.
La surveillance peut notamment permettre de repérer une connexion inhabituelle ou une modification inattendue des paramètres. Elle doit s’accompagner de procédures claires : qui contacter en cas d’alerte, qui peut suspendre un accès à distance et qui décide d’isoler un équipement ? « On peut alors couper certains accès ou déconnecter des équipements, précise le consultant. Dans le cas des réfrigérateurs, par exemple, une solution aurait été de les déconnecter totalement d’Internet. »
Un risque qui concerne tous les secteurs
Les systèmes frigorifiques ne sont qu’un exemple des équipements dont le fonctionnement peut être perturbé par une cyberattaque. Dans la restauration, la logistique ou l’industrie, les installations connectées et les outils de gestion peuvent également représenter des points de vulnérabilité. « Aucun secteur d’activité, aucune entreprise et aucune organisation ne peuvent considérer qu’ils ne seront jamais la cible d’une attaque informatique », avertit Maxime Flament.
D’autant que la menace évolue aussi avec les capacités des attaquants, notamment grâce à l’intelligence artificielle. Elle permet par exemple d’automatiser certaines étapes de leurs opérations, de repérer plus rapidement des vulnérabilités et de multiplier les tentatives d’intrusion : « Aujourd’hui, avec l’IA, on parle de quelques heures, voire de quelques minutes. Le problème, c’est que les attaquants sont de plus en plus rapides, alors que les entreprises ont besoin de beaucoup plus de temps pour corriger les failles et mettre leurs systèmes à jour. »